
某支付技术公司被央行北京分行处罚773.75万元,客户尽调未持续核实与可疑交易漏报并行
8月14日前后,中国人民银行北京市分行开出行政处罚,合计罚款773.75万元。
处罚事由集中于三个违规点:客户尽职调查未持续核实开户人真实身份、可疑资金流水未上报、允许身份不明或冒用他人信息账户进行交易。
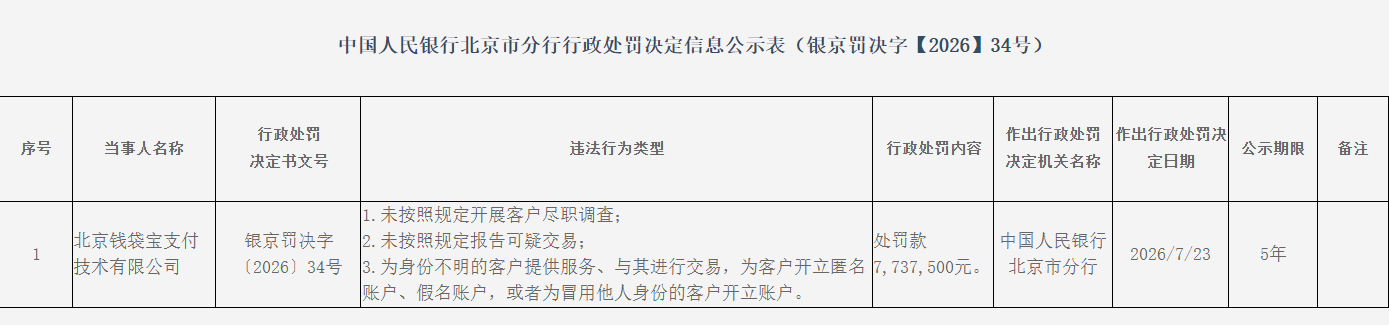
这不是该公司第一次因反洗钱问题被罚,2022年,曾因同类问题被央行处以1165万元罚款。
四年之后,客户尽职调查不充分、可疑交易漏报、身份不明账户交易这三个核心违规事由再次出现在处罚书中。同类问题四年再现,说明此前的反洗钱整改并未触及根本——支付机构在开户环节完成了身份采集,但在持续运营中未能做到对客户身份的动态核验和对可疑交易的有效识别拦截。
值得注意的不是罚款金额,而是违规事由的指向。
- “客户尽职调查未持续核实开户人真实身份”——关键词是持续,说明监管要求的不是开户时做一次身份核验就一劳永逸,而是要在客户全生命周期中持续跟踪身份真实性。
- “允许身份不明或冒用信息账户交易”——说明在开户审核之后,仍有大量使用匿名、假名或冒用他人身份注册的账户在平台上线运行并进行资金交易,支付机构的风控体系未能识别和拦截。
这两个问题的本质是同一个:支付机构只做了准入时的KYC,没有做全生命周期KYC。
从一次性准入到全生命周期KYC,支付机构反洗钱合规的底层缺口在哪里
这家公司四年两罚的核心教训,是反洗钱合规不能停留在“开户时做一次身份采集”。
而这恰恰是目前多数支付机构和非银行金融机构的通行做法:
开户时采集营业执照、法人身份证、受益所有人信息,完成一次准入尽调后存档,此后只在年度例行核查时才重新调取信息。
问题在于,企业的股权结构、实际控制人、经营状态不是静态的——开户时正常的企业,半年后可能已经变更了实控人、新增了被执行记录、甚至被列入经营异常名录。如果支付机构的风控体系没有与工商数据做实时联动,这些变化是完全不可见的。
“可疑资金流水未上报”这一问题进一步暴露了风控链路的断点。
支付机构每天处理海量交易流水,识别可疑交易的前提是知道交易对手方是谁、背后的企业是否存在风险特征。如果客户身份信息本身就停留在开户时的静态档案里,风控引擎就无法对交易对手方做实时的企业风险评分——不知道钱流向了谁、对方企业是否是空壳或高风险主体,自然无法判断这笔交易是否可疑并上报。
这不是该公司独有的情况。
2026年以来,多家支付机构和第三方支付平台因反洗钱不力被罚,罚由高度集中于客户身份持续核验缺失和可疑交易漏报。底层原因一致:支付机构在客户准入后缺少持续的身份动态核验能力,在交易监控环节缺少对交易对手方的企业风险穿透能力。
监管的逻辑已经非常清晰——平台不主动帮人洗钱也要为“风控审核松懈、未识别拦截”负责,客户身份持续核验是不可妥协的合规底线。
企查查覆盖的4亿+市场主体数据,为支付机构提供了独立于客户自行申报之外的企业身份核验和风险数据维度。从开户时的工商信息核验到存续期的实控人变更监控,从交易对手方的企业风险评分到空壳企业风险扫描——这些能力可以被嵌入支付机构的反洗钱风控引擎,使客户身份核验从“开户时一次性采集”升级为“全生命周期动态核验”。
客户身份核验与风险监控预警闭环:受益所有人识别如何拦截冒用身份账户交易
不少支付机构的反洗钱合规负责人在排查历史违规问题时发现一个共同现象:被监管点名的“身份不明账户”往往不是完全虚构的,而是用真实企业的营业执照注册、但实际使用人与登记主体不一致的账户。开户审核时企业资质看起来没问题,但后续运营中账户的实际控制人早已不是登记的法定代表人。不是合规团队不重视,而是缺少一套能在客户全生命周期中持续核验企业身份和实控人变更的数据能力。
解法不在于让合规团队更频繁地做人工年检,而在于让身份核验本身从静态存档变成动态盯防。
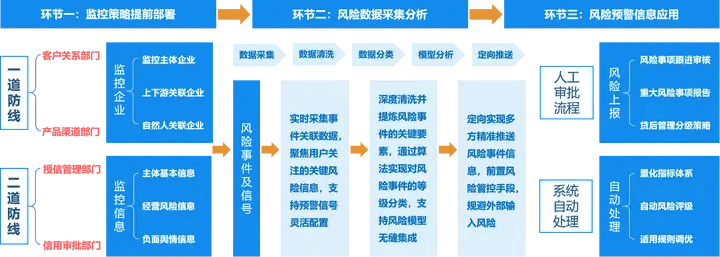
面对以上业务痛点,企查查的客户360度画像和受益所有人识别能力,面向支付机构合规部、反洗钱岗提供标准化的客户身份持续核验与风险监控解决方案。在企查查反洗钱合规风控模块中,输入客户企业名称即可获取该企业基于300+数据维度的综合画像——包括工商照面信息、股权结构、实际控制人穿透链路、受益所有人识别结果、司法风险、经营异常等。受益所有人识别功能遵循监管要求,全面穿透“拥有、控制、收益”关系,逐层穿透复杂股权结构锁定最终受益人,覆盖直接持股与间接持股等场景,内置备案规则模型自动判断是否需备案。
开户准入环节,受益所有人识别输出的穿透链路和最终受益人信息构成客户身份的初始基线。
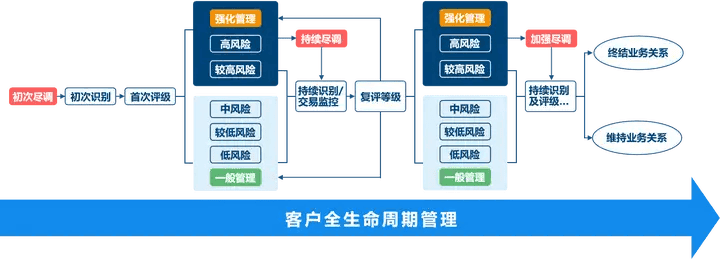
这就是客户在开户时点真实身份的快照。此后,受益所有人持续监控功能对客户的股权结构变更、实控人变更、法定代表人变更做后台自动监测。一旦客户企业的受益所有人发生变化——比如原实控人退出、新增自然人持股达到穿透阈值,统将变更结果以短信和消息形式主动推送给合规团队,无需用户主动查询。这种“变更监测主动送达”的模式,把客户身份核验从年度人工复核变成实时数据盯防,直接回应监管要求的持续核实开户人真实身份。
在交易监控环节,风险监控预警功能对客户企业及其交易对手方做企业风险评分——基于2.53亿+司法诉讼数据和4450万+新闻舆情数据,系统可以识别交易对手方是否为被执行人、失信被执行人、经营异常企业或空壳企业。当可疑资金流向高风险主体时,风控引擎可以据此触发可疑交易预警,支撑反洗钱岗完成可疑交易上报。
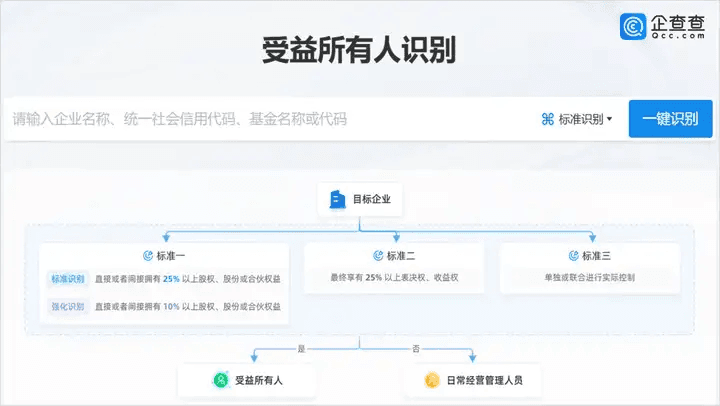
而尽职调查功能覆盖准入尽调、持续尽调和强化尽调全流程——对于风险等级升高的客户,系统支持从持续尽调升级为强化尽调,按照“事前-事中-事后”全流程监控策略完成识别、评估、监测、预警、跟踪、留痕。
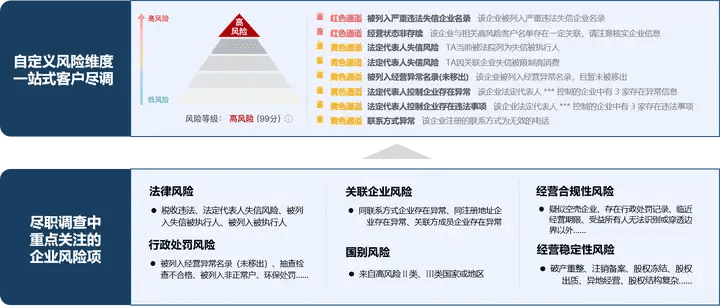
不止于支付机构反洗钱。客户360度画像和受益所有人识别的能力同样适用于银行对公客户的准入排查和贷后管理——当银行需要对存量客户做定期年检或风险等级评估时,同一套数据底座可以直接复用。从支付机构到银行,从客户准入到交易监控,从反洗钱到信贷风控,受益所有人识别和风险监控预警共享同一个数据能力中台,而非各自重新搭建。
支付机构反洗钱中,客户身份持续核验与可疑交易对手方穿透
Q1:支付机构反洗钱合规要求“持续核实客户身份”,具体需要做什么?
“持续核实客户身份”是反洗钱法对金融机构客户尽职调查的核心要求之一,指在客户开户后,不仅要保存初始身份信息,还要持续跟踪客户身份变化——包括股权结构变更、实际控制人变更、法定代表人变更等。企查查的受益所有人持续监控功能对客户企业的受益所有人变更做后台自动监测,变更结果以短信和消息形式主动推送给合规团队,实现从年度人工复核到实时数据盯防的升级。
Q2:如何识别“冒用他人信息注册”的账户?
冒用身份账户的识别关键在于穿透企业登记信息与实际控制人的一致性。企查查的客户360度画像基于300+数据维度展示企业综合情况,受益所有人识别功能逐层穿透股权结构锁定最终受益人。当登记的法定代表人与实际受益人不一致、或企业存在频繁的法定代表人变更记录时,系统会标注异常,帮助合规团队识别冒用身份或匿名账户背后的真实主体。
Q3:支付机构如何对交易对手方做企业风险穿透?
交易监控环节的可疑交易识别需要知道资金流向了谁。企查查的风险监控预警功能基于2.53亿+司法诉讼数据和4450万+新闻舆情数据,对交易对手方做企业风险评分——识别对方是否为被执行人、失信被执行人、经营异常企业或空壳企业。当可疑资金流向高风险主体时,风控引擎可以据此触发可疑交易预警,支撑反洗钱岗完成可疑交易上报。
Q4:支付公司四年两罚,支付机构反洗钱整改为什么容易反弹?
反洗钱整改反弹的根本原因是只修了“流程”而没建“能力”——增加审批节点、完善制度文件,但没有接入持续的数据核验能力。客户身份不是静态的,开户时正常的企业在存续期可能发生实控人变更、新增被执行记录、被列入经营异常。如果支付机构的风控体系没有与工商数据做实时联动,这些变化完全不可见,才能从根本上解决持续核验的合规要求。
